
Kafli 5 af 6
Eldveggur, vöktun og afrit
Uppfærslur og sterk lykilorð loka flestum dyrum, en ekkert er fullkomið. Hér förum við yfir eldvegg sem stöðvar árásir áður en þær ná að vefnum, vöktun sem lætur vita þegar eitthvað bregður út af, og afrit sem bjarga þér ef allt annað bregst.
Það sem við höfum farið yfir hingað til, uppfærslur, notendur og tveggja þátta auðkenning, minnkar líkurnar á að brotist sé inn. Í þessum kafla bætum við við þremur lögum til viðbótar: eldvegg sem síar umferðina, vöktun sem lætur þig vita, og afritum sem gera þér kleift að snúa við ef illa fer.
Eldveggur (WAF)
Vefeldveggur (e. Web Application Firewall, WAF) skoðar beiðnir sem berast vefnum og stöðvar þær sem líta út eins og árásir, til dæmis endurteknar innskráningartilraunir eða tilraunir til að nýta þekkta veikleika. Eldveggir eru í grófum dráttum tvenns konar:
- Fyrir framan vefinn: þjónusta eins og Cloudflare situr á milli gesta og vefþjónsins og síar umferð áður en hún nær til WordPress. Það léttir líka álagi af þjóninum.
- Inni í WordPress: öryggisviðbætur eins og Wordfence, Solid Security eða Sucuri bjóða ýmsa vörn innan vefsins, til dæmis takmörkun á innskráningartilraunum og skönnun á skrám. Eiginleikarnir eru misjafnir eftir viðbót og áskriftarleið, svo kynntu þér hvað fylgir.
Notaðu eina öryggisviðbót, ekki margar. Tvær viðbætur sem reyna að gera það sama geta rekist á og hægt á vefnum. Mundu líka að eldveggur kemur ekki í staðinn fyrir uppfærslur; hann er aukalag ofan á þær.
Vöktun: að vita áður en viðskiptavinirnir vita
Það versta er að komast að því að vefurinn hafi legið niðri í tvo daga þegar viðskiptavinur hringir. Uppitímavöktun (e. uptime monitoring) er þjónusta sem heimsækir vefinn með reglulegu millibili og sendir þér tölvupóst eða skilaboð ef hann svarar ekki. Til eru bæði ókeypis og greiddar þjónustur af þessu tagi.
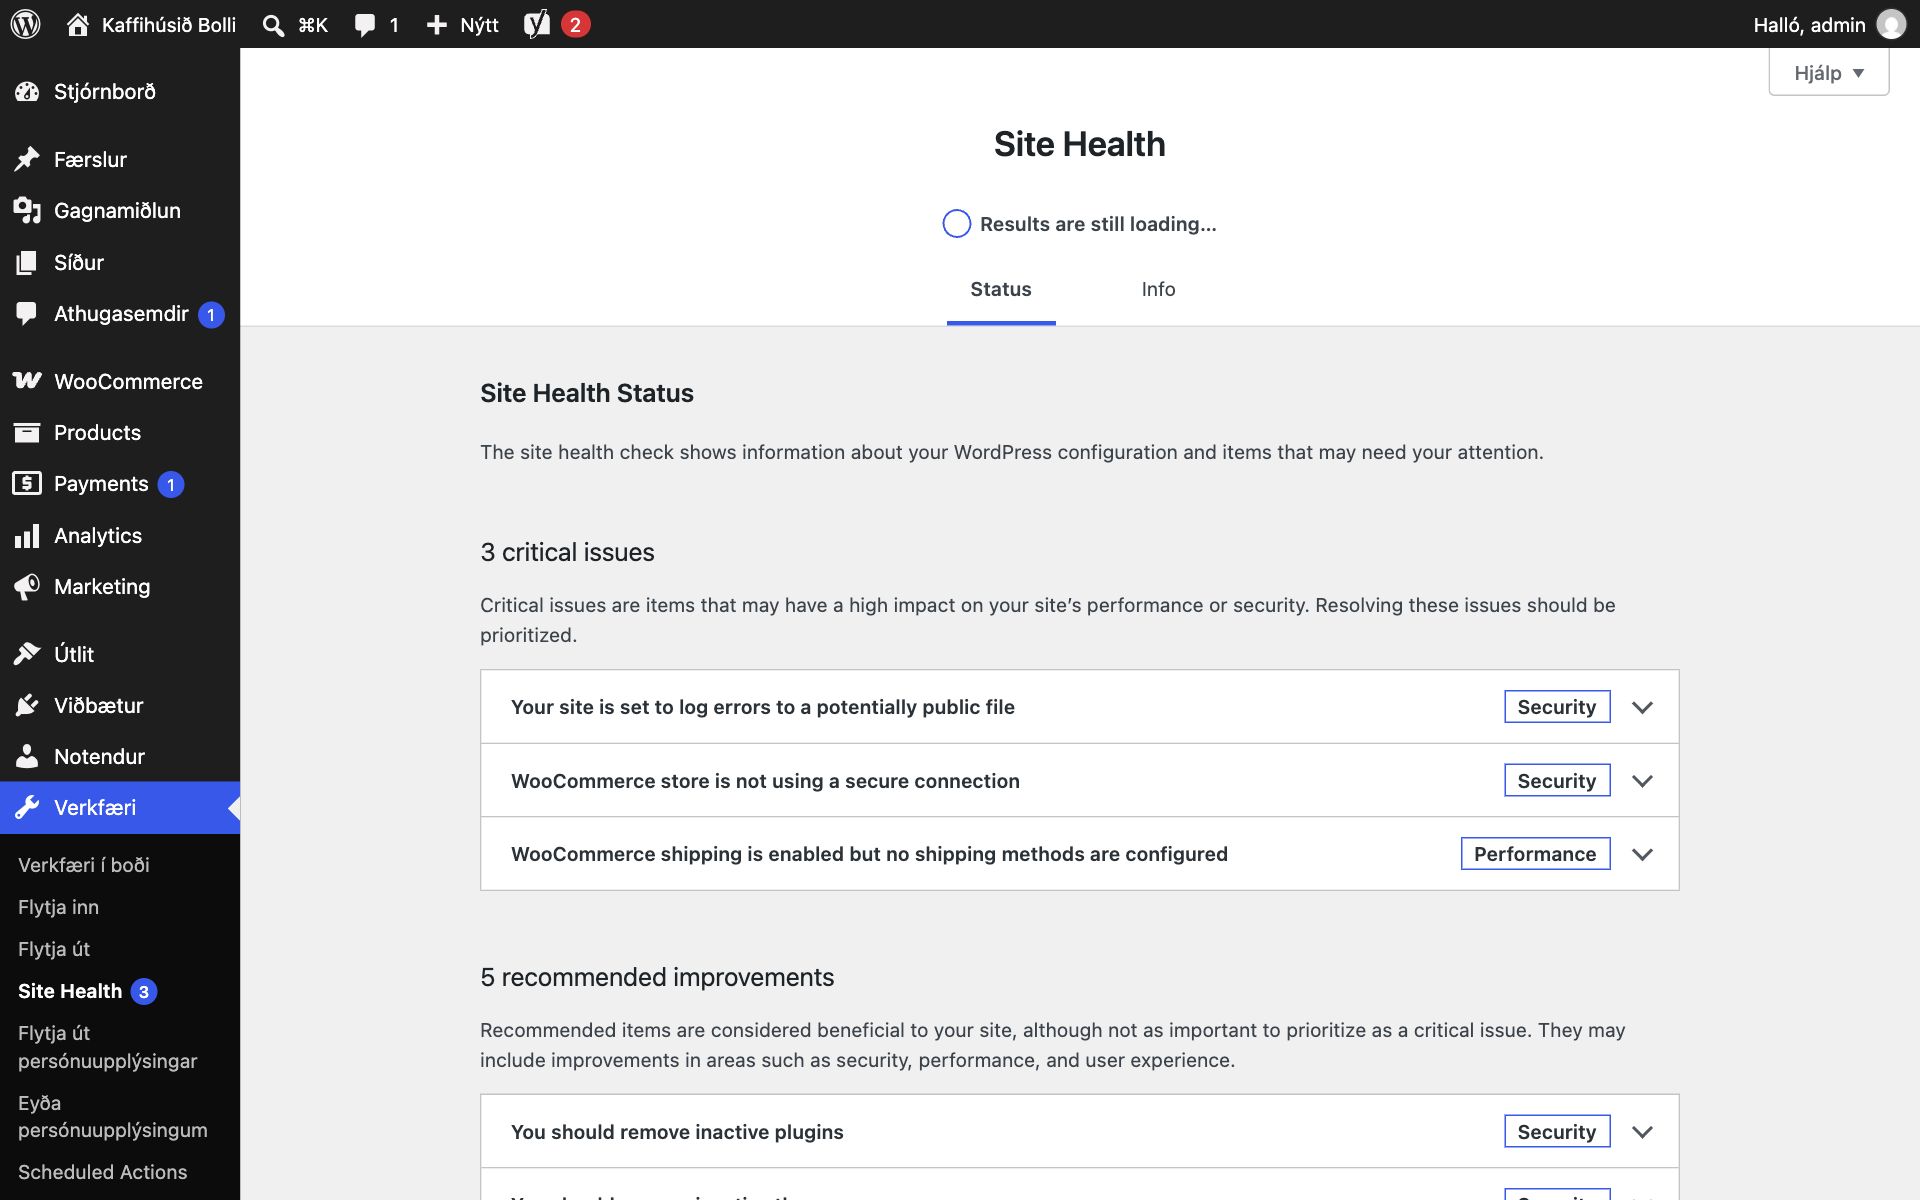
Auk þess er gott að fylgjast með Heilsu vefsins. Þar birtast mikilvæg atriði eins og vefverslun án öruggrar tengingar eða villuskrá sem gæti verið opin almenningi.
- Uppitími: fáðu tilkynningu ef vefurinn hættir að svara.
- SSL-skírteini: fylgstu með að skírteinið renni ekki út, svo vefurinn haldist á HTTPS.
- Breytingar: sumar öryggisviðbætur láta vita ef kjarnaskrám WordPress er breytt eða nýr kerfisstjóri er stofnaður.
- Google Search Console: Google lætur vita þar ef það finnur spilliforrit eða annað grunsamlegt á vefnum.
Afrit: síðasta varnarlínan
Afrit er það sem bjargar þér þegar allt annað bregst, hvort sem það er innbrot, misheppnuð uppfærsla eða mannleg mistök. Gott afrit uppfyllir nokkur skilyrði:
- Það inniheldur bæði gagnagrunninn (færslur, síður, pantanir, stillingar) og skrárnar (myndir, þemu, viðbætur).
- Það er tekið sjálfkrafa og reglulega, daglega fyrir flesta vefi og oftar fyrir virka vefverslun.
- Það er geymt utan vefþjónsins. Ef afritið liggur á sama þjóni og vefurinn getur sá sem brýst inn eytt því eða smitað það líka.
- Nokkur eldri afrit eru geymd, því innbrot uppgötvast stundum ekki fyrr en vikum síðar.
- Það hefur verið prófað. Afrit sem aldrei hefur verið endurheimt er loforð, ekki trygging.
ÁbendingSpurðu hýsingaraðilann þinn hvort afrit séu tekin, hve lengi þau eru geymd og hvar. Ekki gera ráð fyrir því að það sé gert.
Í lokakaflanum förum við yfir hvað þú gerir ef það versta gerist og vefurinn hefur verið hakkaður.