
Kafli 1 af 6
Hvers vegna verða WordPress-vefir fyrir árásum?
Flestar árásir á WordPress-vefi eru ekki persónulegar. Þær eru sjálfvirkar og leita að gömlum viðbótum og veikum lykilorðum. Hér skoðum við hvernig þær virka og hvar þú byrjar.
Margir eigendur lítilla fyrirtækja hugsa: „Hver ætti svo sem að nenna að brjótast inn á vefinn hjá litlu kaffihúsi?“ Svarið er að það er sjaldnast manneskja sem velur vefinn þinn. Langflestar árásir eru gerðar af forritum, svokölluðum vélmennum (e. bots), sem fara sjálfkrafa um netið allan sólarhringinn og prófa sömu brögðin á milljónum vefja.
WordPress keyrir stóran hluta allra vefja í heiminum. Það er kostur, því kerfið er vel prófað og mikil þekking er til á því. En það gerir það líka að hagkvæmu skotmarki: veikleiki sem finnst í einni vinsælli viðbót getur opnað leið inn á tugþúsundir vefja í einu.
Hvað eru vélmennin að leita að?
- Gamlar viðbætur og þemu með þekktum veikleikum. Þegar veikleiki er lagfærður er hann oft birtur opinberlega, og þá byrja vélmenni strax að leita að vefjum sem hafa ekki uppfært.
- Veik eða endurnýtt lykilorð. Vélmenni prófa algeng lykilorð og lykilorð sem hafa lekið úr öðrum gagnalekum á innskráningarsíðu WordPress.
- Gamlir aðgangar sem enginn notar lengur, til dæmis frá fyrrverandi starfsmanni eða verktaka.
- Vefþjónar með úreltan hugbúnað, til dæmis gamla PHP-útgáfu sem fær ekki lengur öryggisuppfærslur.
Í frétt hér á vefnum fórum við yfir það að langflestir nýir veikleikar í WordPress finnast í viðbótum, ekki í kjarnanum sjálfum. Kjarni WordPress er yfirfarinn af stóru teymi, en viðbætur eru skrifaðar af öllum frá stórum fyrirtækjum til einstaklinga, og sumum hefur ekki verið viðhaldið árum saman. Þess vegna snýst stór hluti þessa námskeiðs um viðbætur og uppfærslur.
Hvað gerist ef brotist er inn?
Sá sem kemst inn vill sjaldnast skemma vefinn sýnilega. Algengara er að hann noti vefinn í laumi: sendi ruslpóst, vísi gestum á svikasíður, setji falda hlekki inn í efnið til að hjálpa öðrum vefjum í leitarvélum, eða steli upplýsingum úr vefverslun. Þú getur verið marga mánuði án þess að taka eftir neinu, á meðan Google byrjar að vara gesti við vefnum og pósturinn frá þér fer að lenda í ruslinu.
Byrjaðu á Heilsu vefsins
WordPress hefur innbyggt tól sem gefur góða fyrstu mynd af stöðunni. Farðu í Verkfæri → Site Health og skoðaðu Status-flipann. Þar flokkar WordPress athugasemdir í mikilvæg atriði (critical issues) og ráðlagðar úrbætur (recommended improvements), og merkir hvert atriði meðal annars sem Security eða Performance.
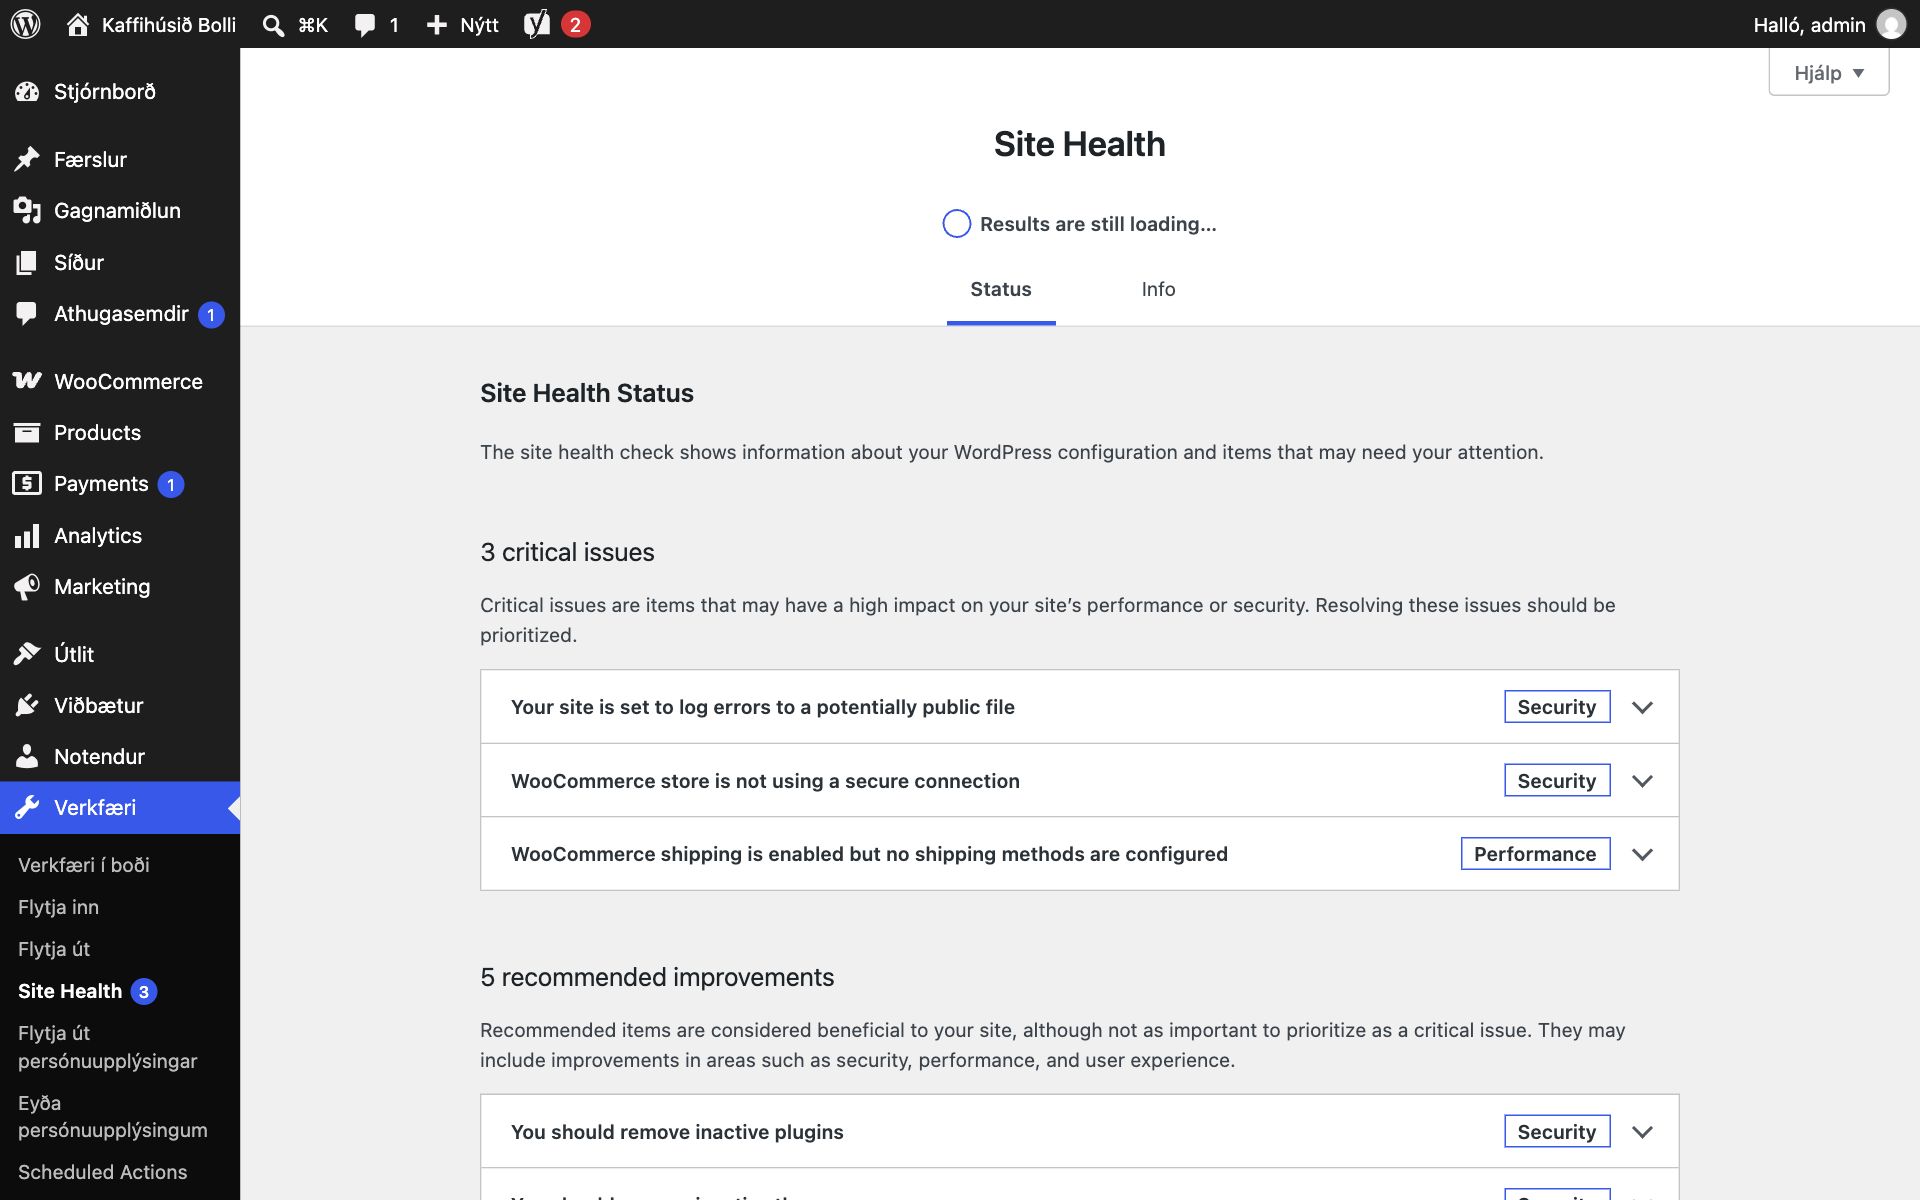
Atriðin í Heilsu vefsins eru ekki tæmandi öryggisúttekt, en þau benda á algeng vandamál: vef án HTTPS, gamla PHP-útgáfu, óvirkar viðbætur sem ætti að eyða og villuskrár sem gætu verið opnar almenningi. Ef þú skilur ekki atriði er það einmitt það sem gott er að senda á þann sem sér um vefinn.
ÁbendingÖryggi snýst ekki um að vera ósnertanlegur, heldur um að vera ekki auðveldasta skotmarkið. Flest vélmenni halda áfram að næsta vef ef þau finna ekkert opið.
Í næsta kafla förum við yfir þá vörn sem skiptir mestu máli: uppfærslur.