Öryggi
SSL-skírteini styttast: hámarksgildistími fer í 200 daga
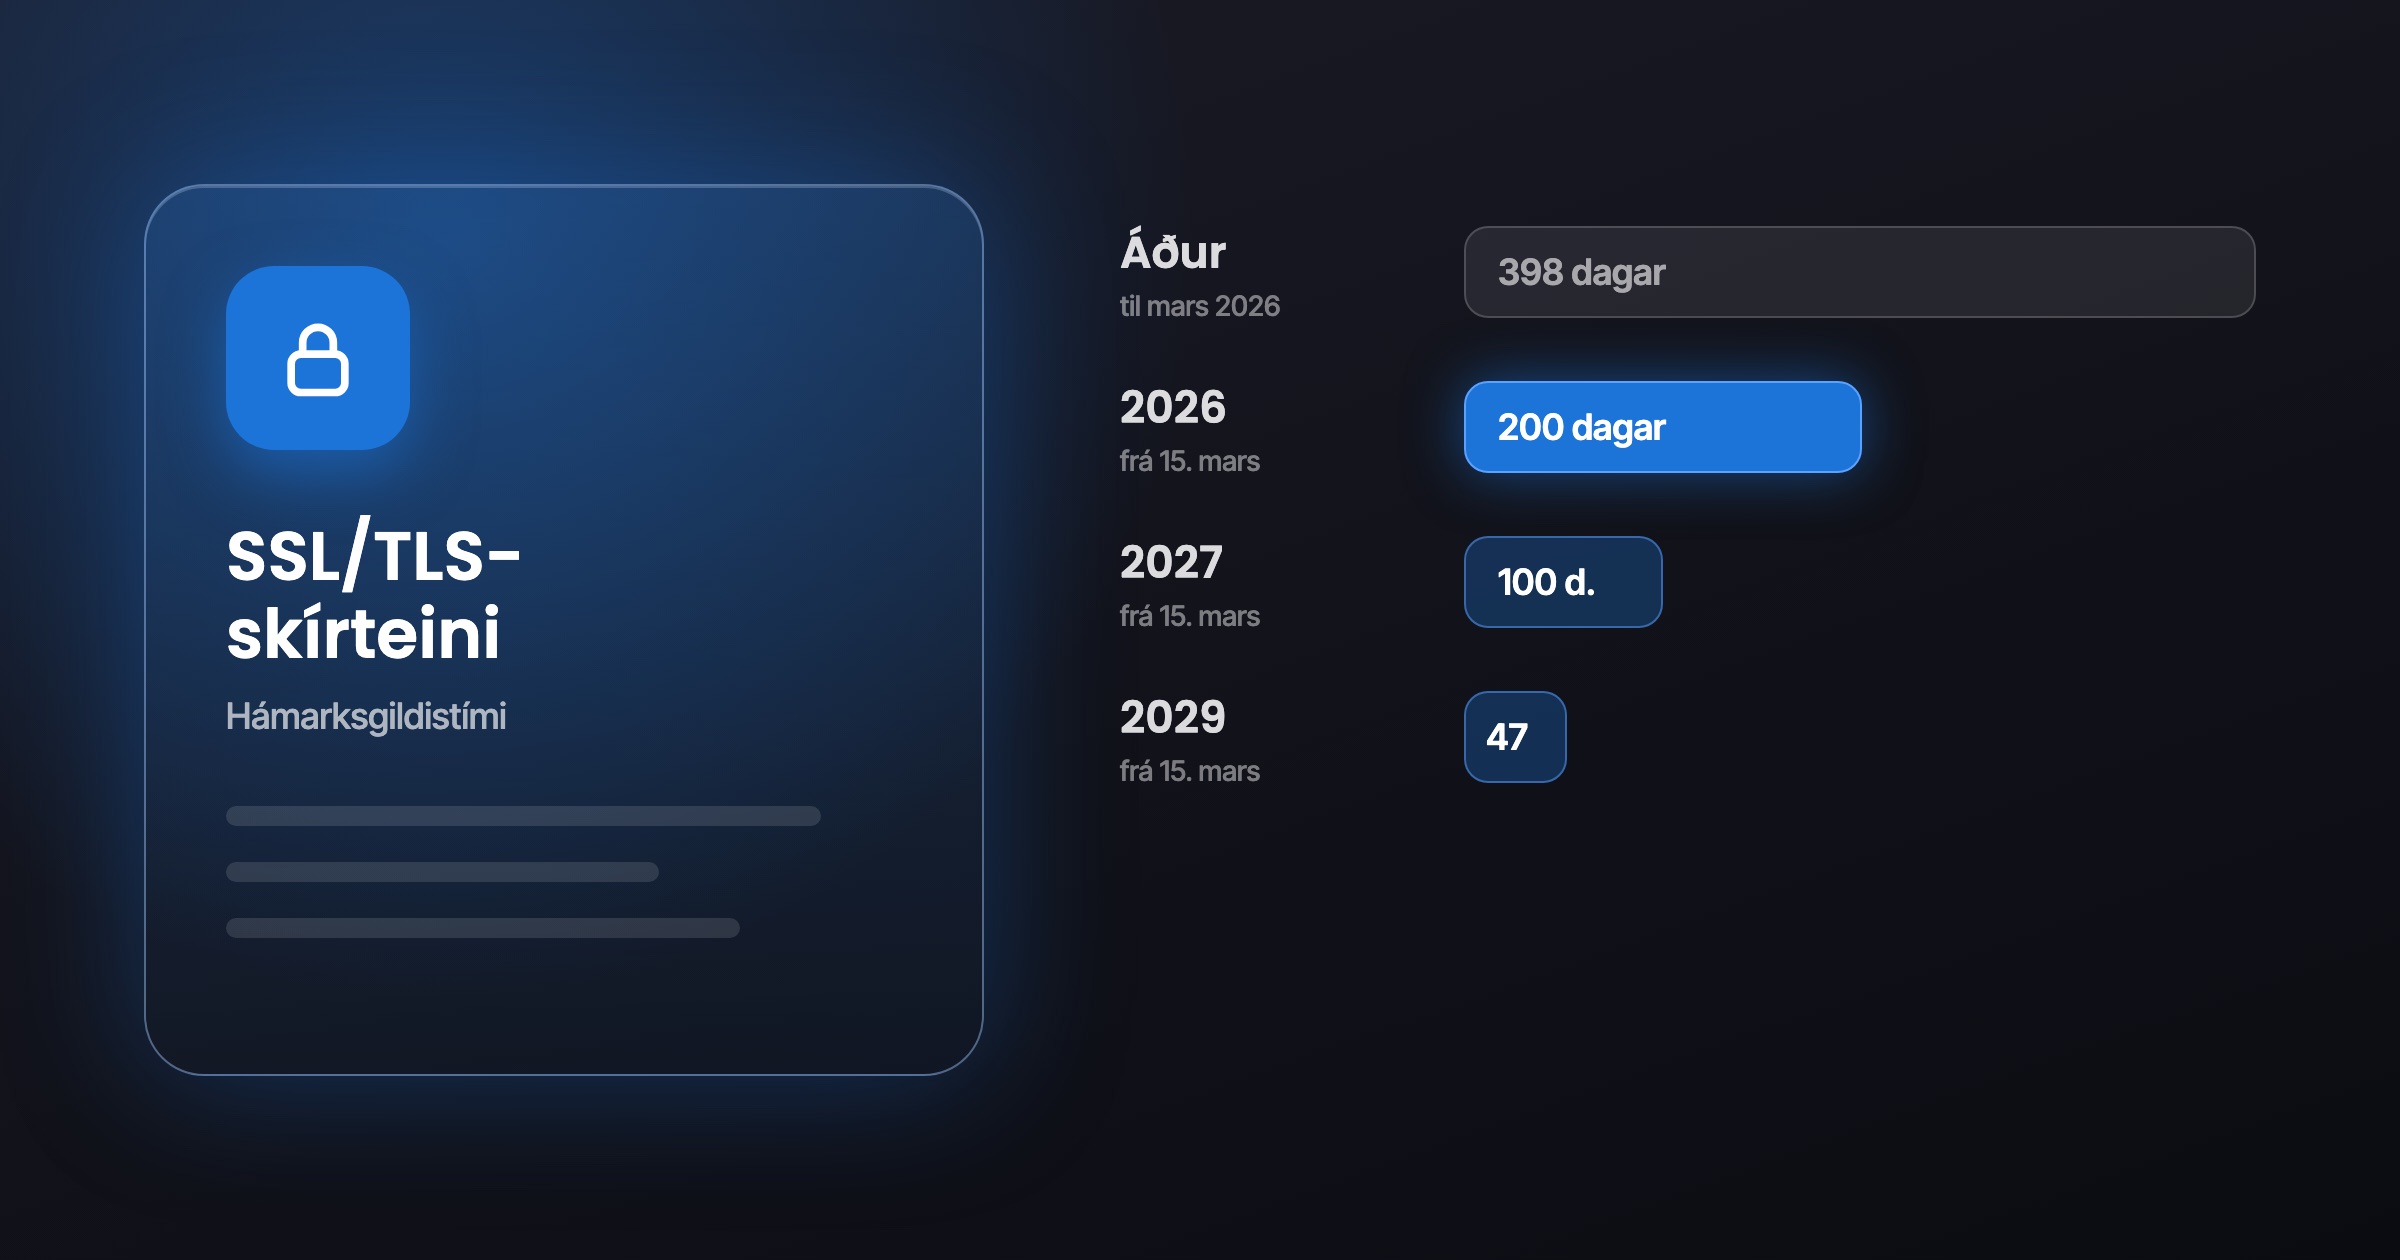
Frá 15. mars 2026 mega SSL/TLS-skírteini gilda í mest 200 daga, og tíminn styttist áfram niður í 47 daga árið 2029. Sjálfvirk endurnýjun er orðin nauðsyn.
Vafraframleiðendur og útgefendur skírteina hafa, innan samtakanna CA/Browser Forum, ákveðið að stytta hámarksgildistíma SSL/TLS-skírteina í áföngum. Fyrsti áfanginn tók gildi 15. mars 2026: ný skírteini mega nú gilda í mest 200 daga, í stað 398 daga áður.
Áfangarnir
- Frá 15. mars 2026: hámark 200 dagar.
- Frá 15. mars 2027: hámark 100 dagar.
- Frá 15. mars 2029: hámark 47 dagar.
Af hverju?
Því styttra sem skírteini gildir, því styttri tíma er hægt að misnota skírteini sem er stolið eða gefið út fyrir mistök, og því oftar eru upplýsingarnar í því staðfestar. Breytingin ýtir líka öllum yfir í sjálfvirka endurnýjun, því handvirk endurnýjun á nokkurra vikna fresti gengur einfaldlega ekki upp.
Hvað þarftu að gera?
Ef skírteinið á vefnum þínum endurnýjast sjálfkrafa, til dæmis gegnum Let's Encrypt eða hýsingaraðilann, breytist ekkert fyrir þig. Ef það er keypt og sett upp handvirkt einu sinni á ári þarf að breyta ferlinu. Annars rennur skírteinið út og gestir fá viðvörun um að vefurinn sé ekki öruggur.
- Smelltu á lásinn við slóðina í vafranum og athugaðu hver gaf skírteinið út og hvenær það rennur út.
- Spurðu hýsingaraðilann hvort endurnýjunin sé sjálfvirk.
- Ef hún er það ekki, skiptu yfir í sjálfvirka endurnýjun (ACME), sem flestar hýsingar og skírteinaútgefendur styðja.