Netverslun geymir pantanir, heimilisföng og netföng viðskiptavina og tekur við greiðslum. Þess vegna sækja tölvuþrjótar í hana. Hér eru helstu hætturnar og einföld skref til að verja WooCommerce-verslunina.
WooCommerce breytir WordPress-vef í netverslun. Það er þægilegt, en um leið verður vefurinn verðmætari skotmark. Í versluninni eru nöfn, heimilisföng og netföng viðskiptavina, pantanasaga og greiðsluferli. Tölvuþrjótar vita það og leita sérstaklega að verslunum sem eru ekki nógu vel varðar.
Góðu fréttirnar eru að flestar árásir nýta sér sömu fáu veikleikana: gamlar viðbætur, veik lykilorð og of margir með of mikil réttindi. Það er hægt að loka á þá flesta án þess að vera tæknimanneskja.
Hversu algengt er WooCommerce?
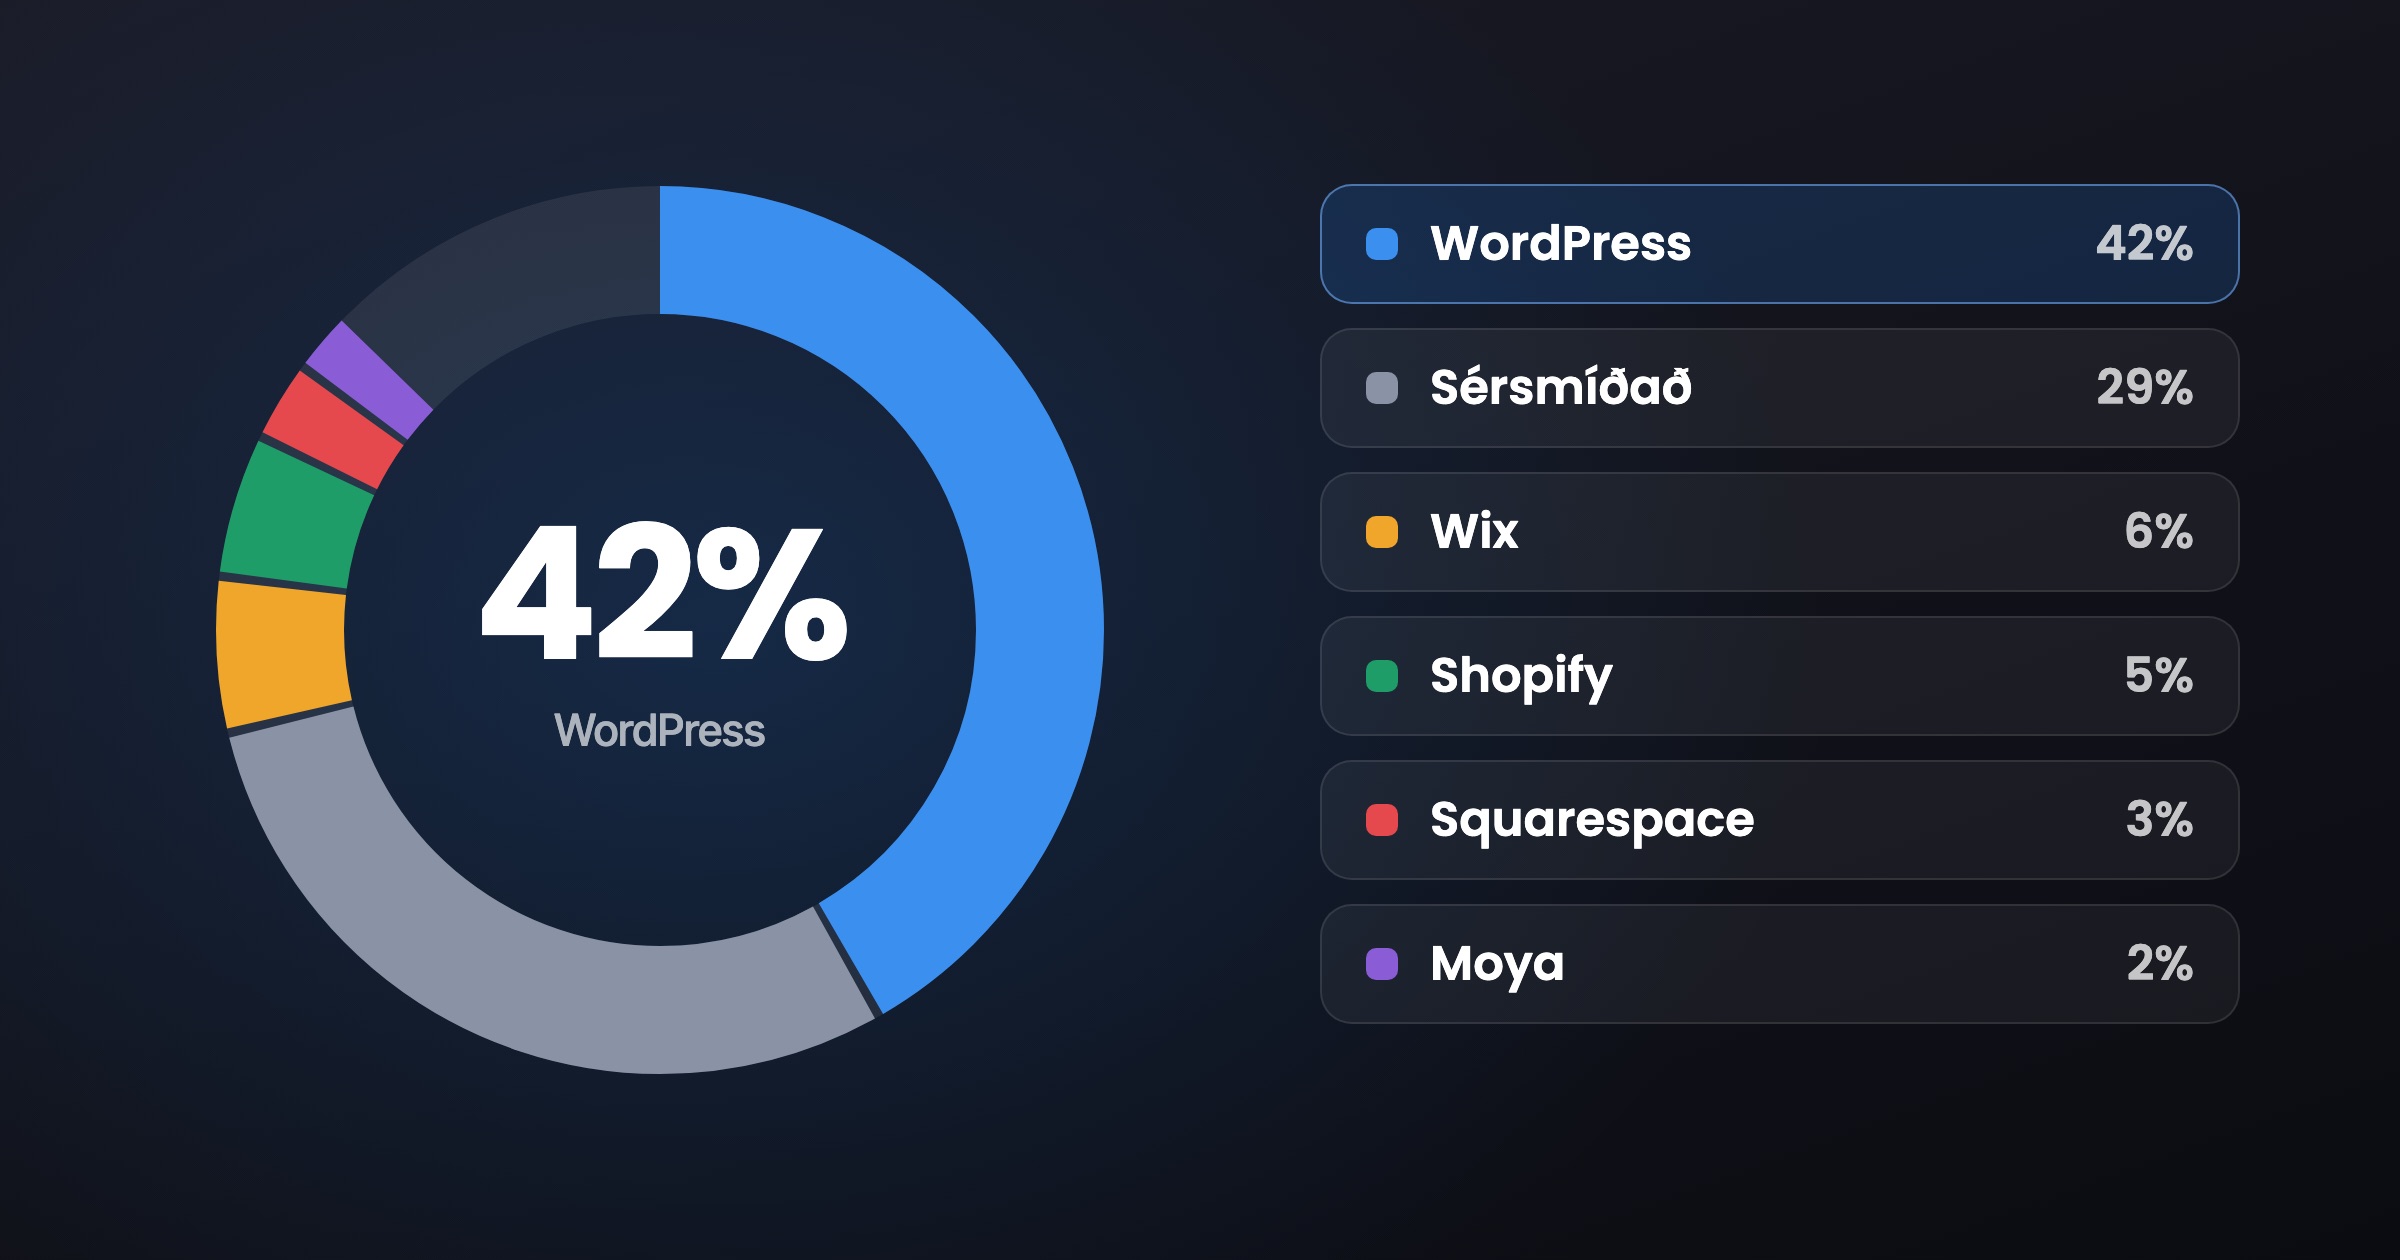
Samkvæmt Wisdom sjást merki um WooCommerce á forsíðu 21,2% íslenskra WordPress-vefja sem Wisdom hefur skoðað. Það er með því hæsta sem Wisdom mælir: aðeins í Eistlandi er hlutfallið örlítið hærra. Talan er lágmark, því Wisdom sér viðbótina aðeins þegar hún skilur eftir sig ummerki á forsíðunni.
Að nota WooCommerce þýðir ekki að verslunin sé í hættu. WooCommerce sjálft er vel viðhaldið. Áhættan liggur í því hvernig versluninni er haldið við.
Helstu hætturnar
- Kortaþjófnaður á greiðslusíðu: tölvuþrjótur kemur skaðlegum kóða fyrir á vefnum sem les það sem viðskiptavinir slá inn á greiðslusíðunni. Þetta er oft kallað „skimming“ eða Magecart-árás.
- Kortaprófanir: róbotar nota greiðslusíðuna þína til að prófa stolin kortanúmer með litlum upphæðum. Þú færð hundruð falskra pantana, og færsluhirðirinn getur fryst eða lokað aðganginum.
- Innbrot í stjórnborðið: giskað á lykilorð eða notuð lykilorð sem hafa lekið annars staðar.
- Veikleikar í viðbótum: gamlar eða yfirgefnar viðbætur eru algengasta leiðin inn í WordPress-vefi. Lestu meira í greininni um veikleika í viðbótum.
1. Uppfærðu reglulega
Uppfærslur eru mikilvægasta vörnin. Haltu WordPress, WooCommerce, þemanu og öllum viðbótum uppfærðum, og eyddu viðbótum sem þú notar ekki. Í netverslun er skynsamlegt að taka afrit fyrst og prófa uppfærslur á afriti af vefnum, því uppfærsla sem brýtur greiðsluferlið kostar sölu. Nánar í kaflanum Uppfærslur.
ÁbendingSæktu aldrei „ókeypis“ útgáfur af keyptum viðbótum eða þemum (nulled). Þær innihalda oft falinn skaðlegan kóða og fá engar öryggisuppfærslur.
2. Lykilorð, tveggja þátta auðkenning og réttindi
- Notaðu löng, einstök lykilorð og lykilorðastjóra.
- Kveiktu á tveggja þátta auðkenningu fyrir alla sem skrá sig inn í stjórnborðið.
- Gefðu hverjum aðeins þau réttindi sem hann þarf. WooCommerce er með sérstakt hlutverk, Shop Manager (verslunarstjóri), sem getur séð um vörur og pantanir án þess að hafa fullan stjórnandaaðgang. Sjá Notendur, lykilorð og réttindi.
- Eyddu notendum sem eru hættir, til dæmis gömlum verktökum.
3. Láttu greiðslugáttina sjá um kortin
Öruggast er að kortanúmer fari aldrei um þinn vefþjón. Það gerist þegar viðskiptavinurinn slær kortið inn á greiðslusíðu færsluhirðisins eða í reit sem kemur beint frá greiðslugáttinni. Þá geymir verslunin aldrei kortaupplýsingar. Íslenskir færsluhirðar bjóða slíkar lausnir fyrir WooCommerce. Nánar í kaflanum Greiðslur og prófanir.
Það þýðir samt ekki að vefurinn skipti engu máli. Ef tölvuþrjótur kemst inn getur hann breytt greiðslusíðunni eða sent viðskiptavini á falska síðu. Kortaöryggisstaðallinn PCI DSS gerir því áfram þá kröfu að verslunin sé varin gegn skaðlegum kóða.
4. Varnir gegn kortaprófunum
- Kveiktu á vörnum hjá greiðslugáttinni, til dæmis öryggiskóðanum (CVV) og 3-D Secure, staðfestingu frá bankanum.
- Settu róbotavörn (CAPTCHA) á greiðslusíðuna ef árásir byrja.
- Forðastu vörur þar sem viðskiptavinurinn velur upphæðina sjálfur án lágmarks, eins og frjáls framlög. Þær eru vinsælar til kortaprófana.
- Fylgstu með pöntunum: margar misheppnaðar greiðslur í röð með litlum upphæðum eru skýrt merki.
5. Afrit, eldveggur og vöktun
Í netverslun bætast við nýjar pantanir á hverjum degi, svo afrit þurfa að vera tekin oft, geymd utan vefþjónsins og prófuð. Eldveggur stöðvar margar árásir áður en þær ná til vefsins, og vöktun lætur vita ef skrám er breytt eða eitthvað óeðlilegt gerist. Nánar í kaflanum Eldveggur, vöktun og afrit.
6. Örugg hýsing og SSL
Verslunin þarf SSL-skilríki (https) á öllum síðum, nýlega PHP-útgáfu og hýsingu sem er ekki deild með ótal öðrum vefjum sem enginn heldur við. Ef einn vefur á sama svæði er hakkaður getur sýkingin dreift sér.
Ef eitthvað gerist
Ef þig grunar að brotist hafi verið inn skaltu bregðast strax við: skipta um lykilorð, hafa samband við færsluhirðinn og hýsingaraðilann og fara eftir kaflanum Vefurinn var hakkaður: hvað nú?. Ef persónuupplýsingar viðskiptavina gætu hafa lekið þarf að jafnaði að tilkynna það til Persónuverndar innan 72 klukkustunda.
Gátlisti fyrir netverslunina
- WordPress, WooCommerce, þema og viðbætur uppfærð, og ónotaðar viðbætur fjarlægðar.
- Tveggja þátta auðkenning fyrir alla notendur stjórnborðsins.
- Hver notandi með aðeins þau réttindi sem hann þarf.
- Kortaupplýsingar slegnar inn hjá greiðslugáttinni, ekki á þínum þjóni.
- CVV og 3-D Secure virk hjá greiðslugáttinni.
- Dagleg afrit, geymd annars staðar og prófuð.
- Eldveggur og vöktun.
- SSL á öllum síðum og nýleg PHP-útgáfa.
Viltu fara yfir allan vefinn, ekki bara verslunina? Notaðu gátlistann fyrir WordPress-vefi. Og ef þú ert að setja upp verslun frá grunni er WooCommerce-námskeiðið okkar ókeypis.