Allir vita að innskráningin á WordPress-vef er á /wp-admin, líka vélmennin sem reyna að brjótast inn. Að færa hana á aðra slóð dregur úr ruslumferð, en það er ekki lás. Hér er hvenær það borgar sig, hvernig þú gerir það og hvað skiptir meira máli.
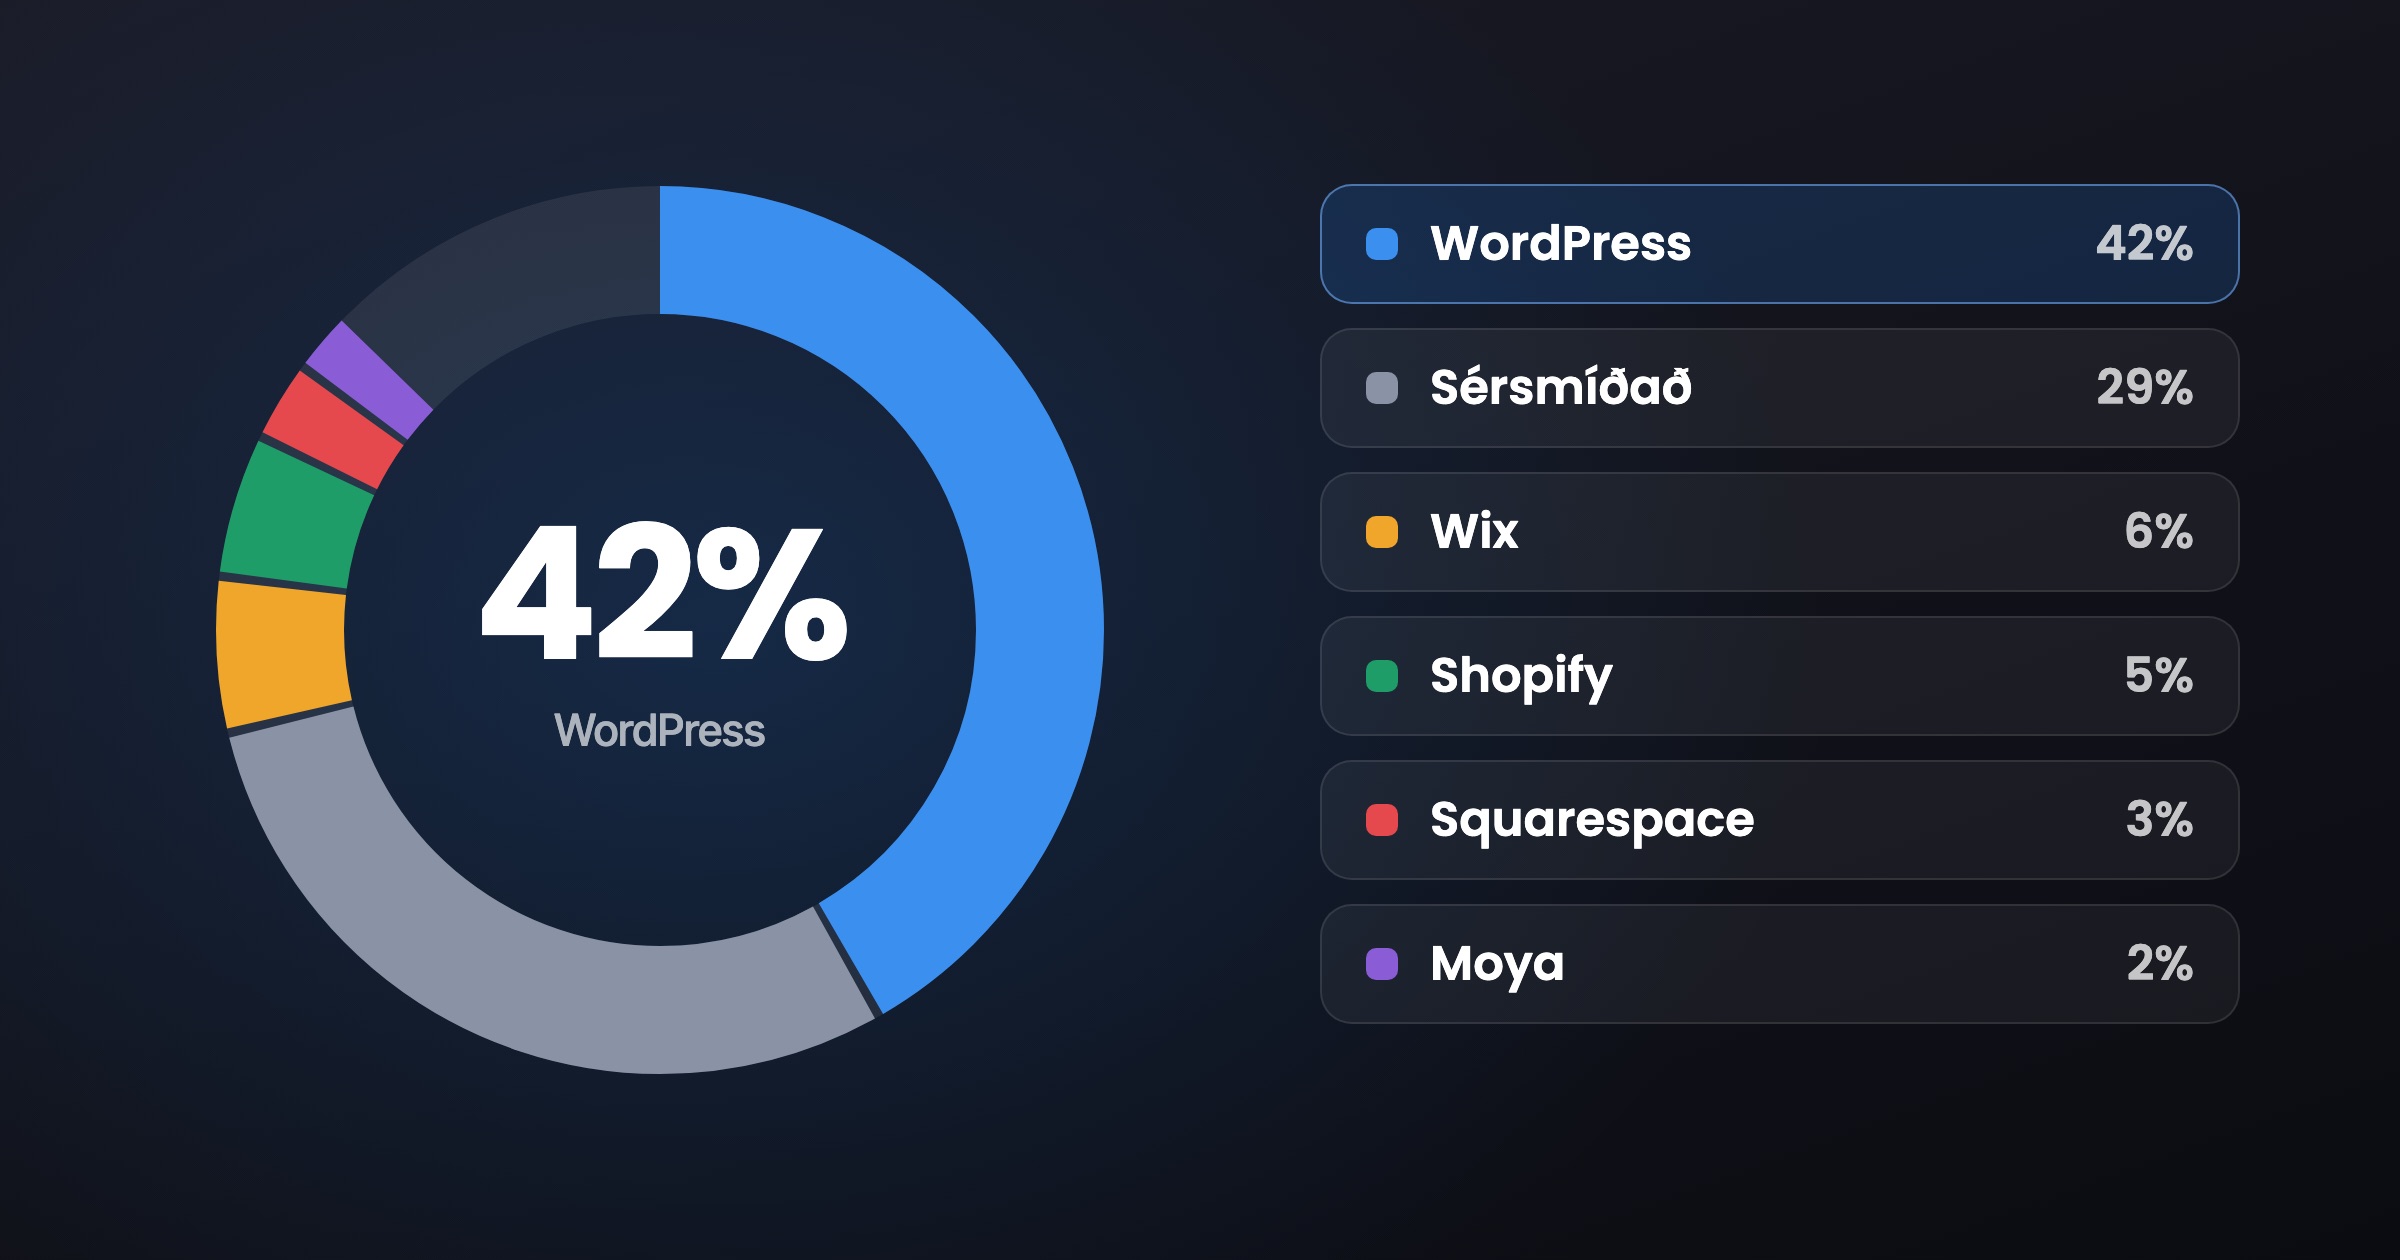
Á hverjum WordPress-vef er innskráningarsíðan á sama stað: vefslóðin og /wp-admin eða /wp-login.php á eftir. Það er þægilegt fyrir þig, en líka fyrir vélmennin sem fara á milli vefja og prófa algeng notendanöfn og lykilorð. WordPress er langalgengasta vefumsjónarkerfið: samkvæmt Wisdom keyrir það 235.726 af þeim 593.946 vefjum sem Wisdom hefur mælt og svöruðu (39,7%), og 11.273 af 26.873 á Íslandi (41,9%). Það gerir þessar slóðir að augljósu skotmarki.
Ein algeng ráðlegging er því að færa innskráninguna á aðra slóð, til dæmis /innskraning-okkar. Það er einfalt að gera, en það er rétt að vita hvað það gerir og hvað ekki.
Hvað vinnst með því?
- Minni ruslumferð: vélmennin sem prófa /wp-admin fá ekkert svar, svo færri innskráningartilraunir lenda á vefnum.
- Minna álag: hver tilraun kostar vefþjóninn smá vinnu. Á litlum vefjum getur stöðug skothríð hægt á vefnum.
- Hreinni skráningar: ef þú ert með öryggisviðbót sem skráir innskráningartilraunir verður auðveldara að sjá það sem skiptir máli.
Hvað vinnst ekki?
Að fela innskráningarsíðuna er ekki lás. Sá sem er að reyna að komast inn á þinn vef sérstaklega getur fundið slóðina, og WordPress hefur fleiri leiðir til innskráningar, til dæmis xmlrpc.php, sem fela innskráningarsíðuna nær ekki til. Þetta er því viðbót við góða vörn, ekki í staðinn fyrir hana.
ÁbendingViðbætur sem eiga að auka öryggið geta sjálfar verið veikleiki. Í vikuskýrslu Wordfence fyrir 21.–27. september 2026 var skráð óplástruð SQL-innspýting í viðbótinni „Rename wp-login.php to anything you want“, sem gerir einmitt þetta. Viðbótin hefur nú verið fjarlægð úr viðbótasafni WordPress.org. Veldu því vel viðhaldna viðbót og haltu henni uppfærðri. Sjá 319 nýir veikleikar á einni viku.
Svona breytirðu slóðinni í fjórum skrefum
WordPress sjálft hefur enga stillingu fyrir þetta, svo það þarf viðbót. Algengust er WPS Hide Login, sem er með yfir tvær milljónir uppsetninga og var síðast uppfærð í ágúst 2026. Hún breytir engum skrám í WordPress, og ef slökkt er á henni fer allt aftur í fyrra horf.
- Taktu afrit af vefnum. Ef eitthvað fer úrskeiðis geturðu snúið til baka.
- Farðu í Viðbætur → Add Plugin, leitaðu að „WPS Hide Login“, settu hana upp og virkjaðu hana.
- Farðu í Stillingar → WPS Hide Login og veldu nýja slóð. Forðastu augljósar slóðir eins og /login eða /admin. Vistaðu.
- Prófaðu nýju slóðina í huliðsglugga áður en þú skráir þig út, og athugaðu að /wp-admin svari ekki lengur. Vistaðu nýju slóðina í lykilorðastjóranum þínum.
Láttu aðra stjórnendur vefsins vita af nýju slóðinni. Ef þú notar gleymt-lykilorð-hlekkinn þarf hann líka að fara í gegnum nýju slóðina. Athugaðu að viðbótinni er aðeins viðhaldið af framleiðandanum, sem lofar ekki ókeypis aðstoð.
Ef þú gleymir slóðinni
Það gerist. Lausnin er að fjarlægja möppuna wps-hide-login úr viðbótamöppu vefsins (wp-content/plugins). Þá virkar /wp-admin aftur og þú getur sett viðbótina upp á ný. Hýsingaraðilinn getur gert þetta fyrir þig á nokkrum mínútum.
Það sem skiptir meira máli
Ef þú gerir bara eitt af þessu, gerðu það sem er efst. Ný innskráningarslóð er gagnleg, en hún kemur á eftir þessu:
- Sterk og einstök lykilorð fyrir alla stjórnendur, helst úr lykilorðastjóra. Sjá notendur og lykilorð.
- Tveggja þátta auðkenning fyrir alla sem geta skráð sig inn sem stjórnendur.
- Takmörkun á innskráningartilraunum, svo vélmenni geti ekki reynt endalaust. Það gera margar öryggisviðbætur og eldveggir. Sjá vöktun og eldvegg.
- Reglulegar uppfærslur á WordPress, viðbótum og þemum.
- Engir notendur sem heita „admin“ og engir gamlir aðgangar fyrrverandi starfsmanna.
Með þetta í lagi er ný innskráningarslóð fínt aukalag sem heldur ruslinu frá. Án þess er hún bara felustaður sem einhver finnur á endanum.