Leiðbeiningar
Lén, nafnaþjónar og DNS: svona ratar fólk á vefinn þinn
Lén, skráningaraðili, nafnaþjónar, DNS-færslur. Orðin rugla flesta, en þau ráða því hvort vefurinn birtist og tölvupósturinn berst. Hér er allt útskýrt á mannamáli, og það sem þú þarft að hafa á hreinu.
Flestir hugsa ekkert um lénið sitt fyrr en eitthvað fer úrskeiðis: vefurinn hverfur, tölvupóstur hættir að berast eða einhver segir „þú þarft bara að breyta DNS-inu“. Þá kemur í ljós að enginn veit hver á lénið, hvar það er skráð eða hver hefur aðgang. Þessi grein útskýrir hvernig þetta hangir saman, svo þú getir tekið réttar ákvarðanir og vitir hvað þarf að passa.
Stutta útgáfan: símaskrá netsins
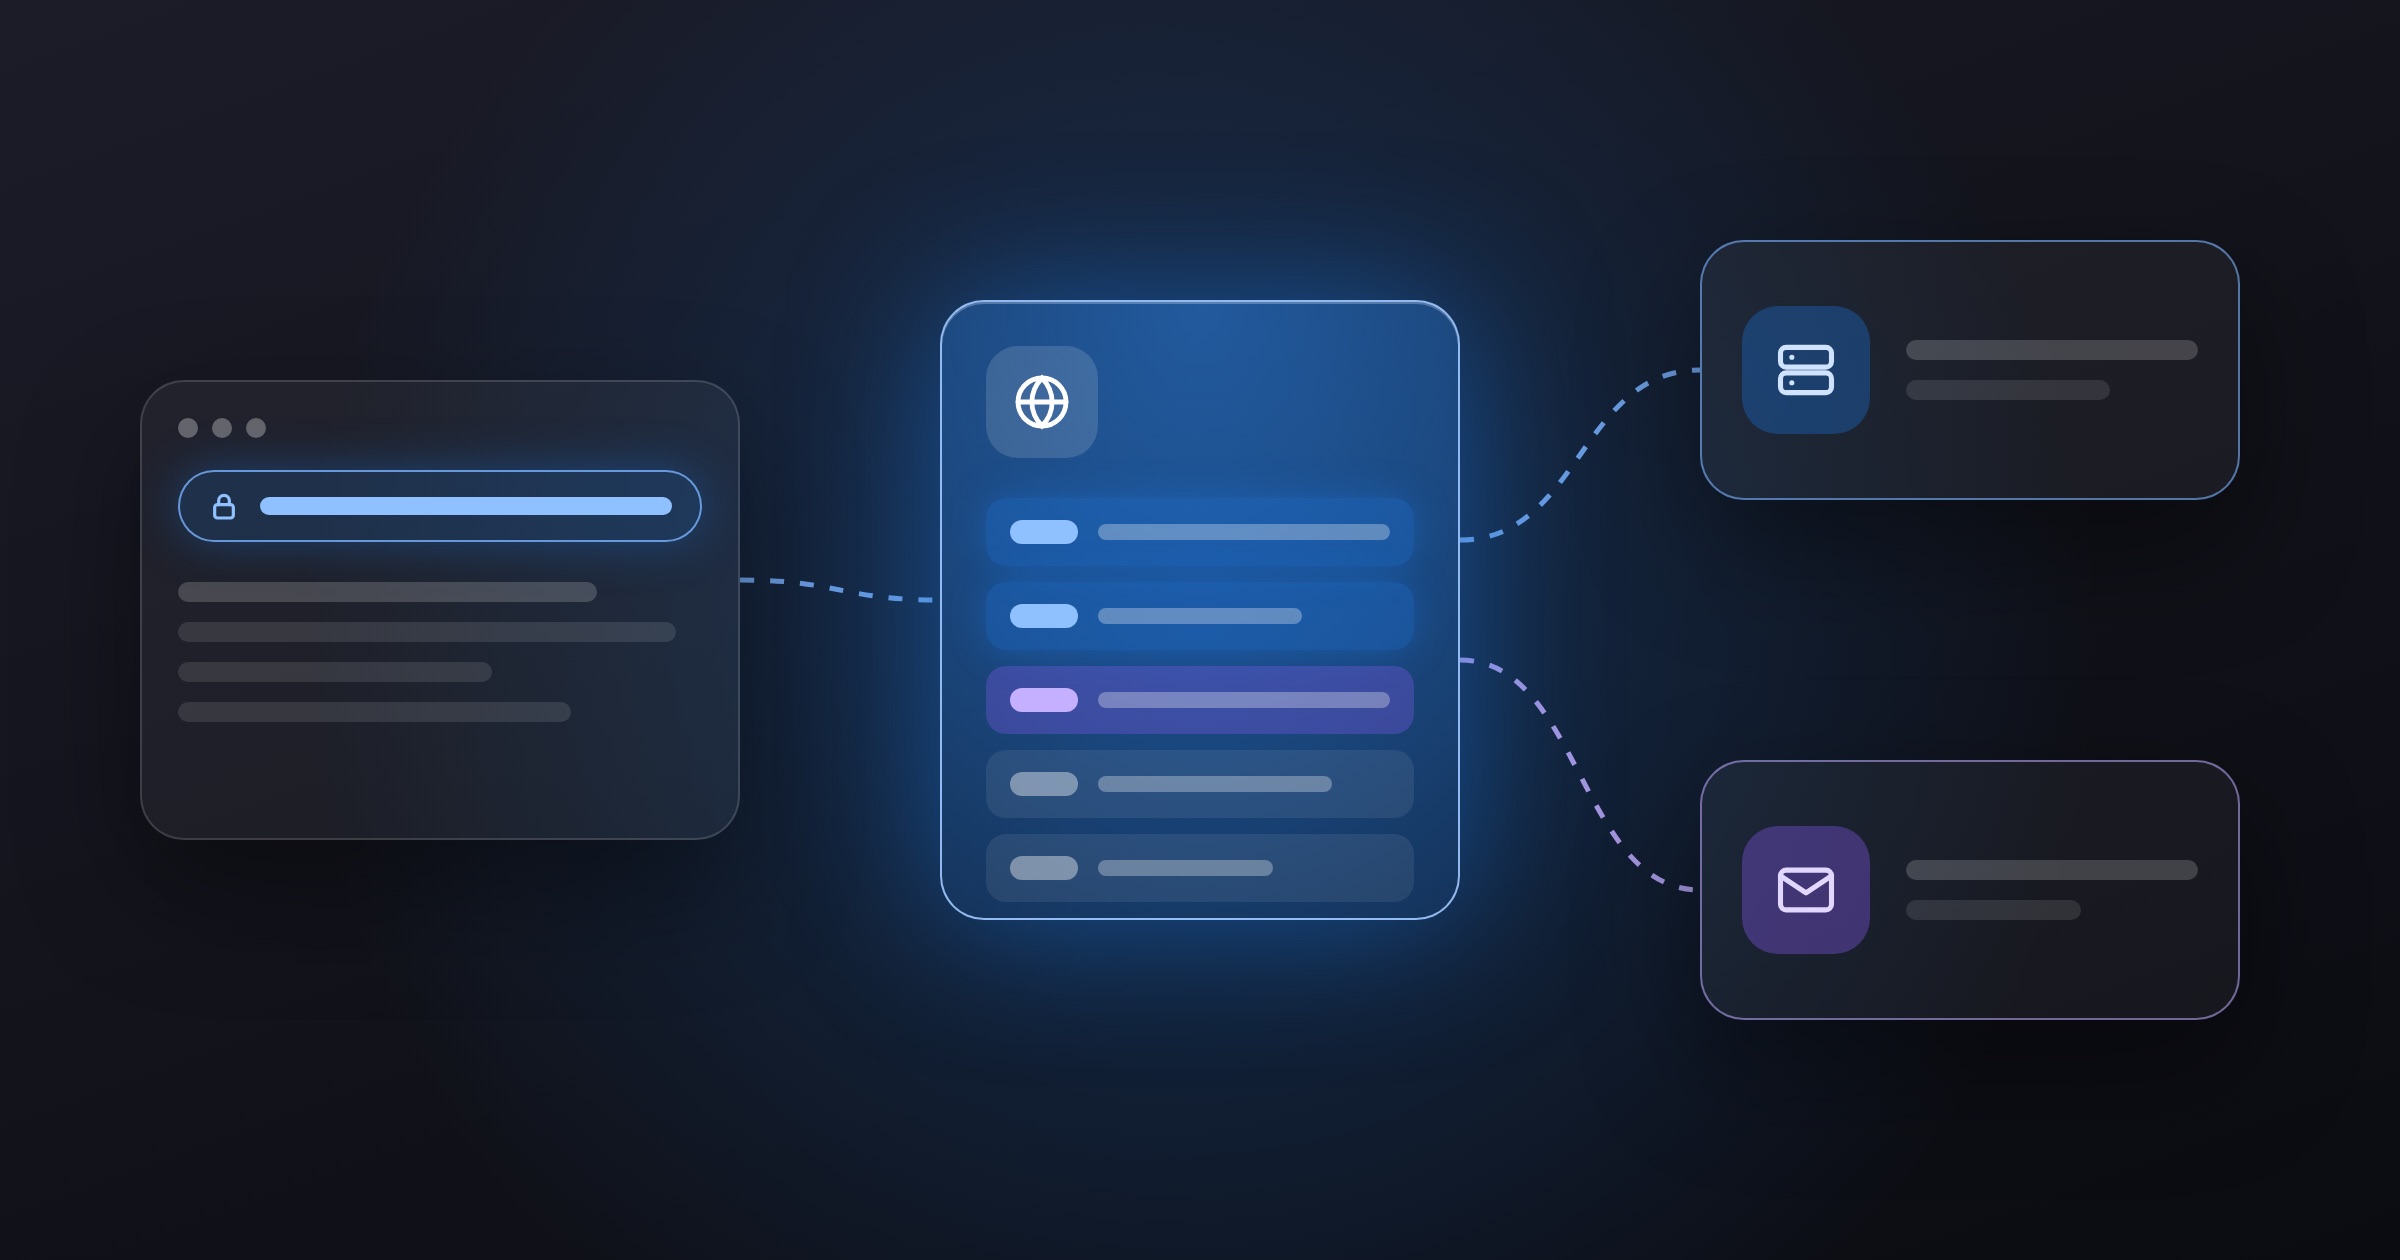
Tölvur á netinu finna hver aðra með IP-tölum, löngum talnarunum eins og 192.0.2.10. Fólk man ekki tölur, svo við notum nöfn. DNS (Domain Name System) er símaskráin sem þýðir nöfn yfir í tölur.
- Lénið (t.d. kaffihusidbolli.is) er nafnið í símaskránni. Þú leigir það, yfirleitt til eins árs í senn.
- Nafnaþjónarnir eru staðurinn þar sem blaðsíðan þín í símaskránni er geymd.
- DNS-færslurnar eru línurnar á blaðsíðunni: hvert vefurinn á að fara, hvert tölvupósturinn á að fara og fleira.
- Vefþjónninn (hýsingin) er húsið sem heimilisfangið vísar á, þar sem vefurinn sjálfur býr.
Þessir fjórir hlutir geta allir verið hjá sama aðila, en þurfa þess ekki. Algengt er að lénið sé skráð á einum stað, nafnaþjónarnir hjá öðrum, vefurinn hjá hýsingaraðila og tölvupósturinn hjá Microsoft eða Google.
Hvað gerist þegar einhver slær inn vefslóðina?
- Gestur skrifar kaffihusidbolli.is í vafrann.
- Tölvan spyr DNS-þjón netþjónustunnar (t.d. símafyrirtækisins) hvaða IP-tölu nafnið hafi.
- Ef svarið er ekki þegar í minni spyr sá þjónn sig áfram: fyrst hverjir sjá um .is, svo hverjir eru nafnaþjónar kaffihusidbolli.is.
- Nafnaþjónar lénsins svara með A-færslunni: vefurinn er á IP-tölunni 192.0.2.10.
- Vafrinn tengist þeim þjóni og sækir vefinn. Svarið er geymt í skyndiminni um tíma, svo næsta heimsókn er fljótari.
Allt þetta gerist á broti úr sekúndu. En það skýrir hvers vegna breytingar á DNS taka stundum tíma að skila sér: svarið er geymt víða um netið þar til það rennur út.
Lénið: hver á það og hvar er það skráð?
Lén sem enda á .is eru skráð hjá ISNIC, sem heldur utan um íslenska lénaskrána. Önnur lén, eins og .com, .eu eða .net, eru skráð í gegnum skráningaraðila (registrar) á borð við Namecheap, GoDaddy eða Cloudflare. Í skráningunni koma fram nokkur hlutverk:
- Rétthafi: sá sem á lénið. Þetta á að vera fyrirtækið sjálft, ekki starfsmaður, vefstofa eða forritari.
- Tengiliðir: til dæmis greiðandi og tæknilegur tengiliður, sem fá tilkynningar og geta oft gert breytingar.
- Nafnaþjónar: segja hvar DNS-færslur lénsins eru geymdar.
- Gildistími: hvenær þarf að endurnýja.
ÁbendingAthugaðu í dag hver er skráður rétthafi lénsins þíns. Fletta má upp .is-lénum á vef ISNIC. Ef rétthafinn er fyrrverandi starfsmaður eða vefstofa sem þið eruð hætt að skipta við, lagaðu það strax, á meðan allir eru sáttir.
Nafnaþjónar: hver geymir símaskrána?
Nafnaþjónar (name servers) eru yfirleitt tveir eða fleiri og líta út eins og ns1.einhver.is og ns2.einhver.is. Þeir eru skráðir við lénið hjá skráningaraðilanum, og það eru þeir sem svara öllum spurningum um lénið.
Að skipta um nafnaþjóna er því stór aðgerð: þú færir alla símaskrána á nýjan stað í einu. Ef nýi staðurinn er ekki með sömu færslur og sá gamli hættir allt sem vantar að virka, oftast tölvupósturinn. Ef þú vilt aðeins að vefurinn vísi á nýjan þjón er yfirleitt einfaldara að breyta einni færslu en að skipta um nafnaþjóna.
DNS-færslurnar sem skipta máli
- A: vísar léninu á IPv4-tölu vefþjónsins. Þetta er færslan sem ræður hvert vefurinn fer.
- AAAA: sama og A, fyrir nýrri IPv6-tölur. Ef hún er til þarf hún að vísa á sama stað og A-færslan.
- CNAME: gerir eitt nafn að samheiti fyrir annað, til dæmis að www.kaffihusidbolli.is vísi á kaffihusidbolli.is.
- MX: segir hvert tölvupóstur á lénið á að fara, til dæmis til Microsoft 365 eða Google Workspace.
- TXT: textafærslur fyrir ýmislegt, meðal annars SPF, DKIM og DMARC sem sanna að póstur frá léninu sé ekta, og staðfestingar fyrir þjónustur eins og Google Search Console.
- NS: listi yfir nafnaþjóna lénsins.
- CAA: segir hvaða aðilar mega gefa út SSL-skírteini fyrir lénið. Valfrjáls, en góð viðbótarvörn.
Hver færsla hefur líka TTL (time to live), sem segir hversu lengi má geyma svarið í skyndiminni, til dæmis 3600 sekúndur, eða klukkustund. Hátt TTL dregur úr álagi en lágt TTL lætur breytingar skila sér hraðar.
Tölvupósturinn: það sem flestir gleyma
Tölvupóstur á léninu ([email protected]) byggir alfarið á DNS. MX-færslurnar segja hvert pósturinn á að fara, og SPF, DKIM og DMARC segja móttakendum að pósturinn sé ekta. Síðan 2024 gera Gmail og Yahoo kröfu um þessar færslur hjá þeim sem senda mikið, og póstur án þeirra lendir æ oftar í ruslpósti.
Langflest DNS-slys snúast um tölvupóst. Einhver skiptir um nafnaþjóna til að færa vefinn, gleymir MX-færslunum, og pósturinn hættir að berast. Það uppgötvast oft ekki fyrr en dögum seinna, þegar viðskiptavinir hringja og spyrja af hverju enginn svari.
Af hverju tekur breyting tíma?
Þegar þú breytir færslu sjá sumir nýja svarið strax en aðrir það gamla þar til skyndiminnið hjá þeim rennur út, í mesta lagi í jafnlangan tíma og TTL segir til um. Talað er um „dreifingartíma“ (propagation). Breyting á A-færslu með stuttu TTL skilar sér á mínútum. Breyting á nafnaþjónum tekur lengri tíma, oft nokkrar klukkustundir og stundum allt að sólarhring eða tvo, því þær upplýsingar eru geymdar lengur.
ÁbendingÆtlarðu að breyta mikilvægri færslu? Lækkaðu TTL niður í 300 sekúndur sólarhring áður. Þá skilar breytingin sér fljótt, og ef eitthvað fer úrskeiðis er líka fljótlegt að snúa til baka. Þetta er farið nánar yfir í kaflanum Lén og DNS í flutningsnámskeiðinu.
Algengustu vandræðin
- Lénið rann út. Kortið sem var skráð fyrir endurnýjuninni var útrunnið, eða tilkynningar fóru á netfang sem enginn les. Vefur og póstur detta út í einu.
- Enginn er með aðgang. Lénið var skráð af fyrrverandi starfsmanni eða vefstofu og enginn veit lykilorðið.
- Pósturinn hvarf eftir flutning. Nafnaþjónum var breytt án þess að MX- og TXT-færslur væru afritaðar.
- www virkar en ekki án www (eða öfugt). Annað nafnið vantar færslu, eða það vísar ekki á sama stað.
- Gamall vefur birtist enn. AAAA-færsla vísar á gamla þjóninn, eða breytingin hefur ekki enn skilað sér.
- Póstur lendir í rusli. SPF, DKIM eða DMARC vantar eða eru rangt sett upp.
Gátlisti fyrir eigendur
- Lénið er skráð á fyrirtækið, og að minnsta kosti tveir hjá fyrirtækinu hafa aðgang.
- Sjálfvirk endurnýjun er virk og greiðslukortið er í gildi. Tilkynningar fara á sameiginlegt netfang, t.d. vefur@, ekki á einn starfsmann.
- Þú veist hvar nafnaþjónarnir eru og hver getur breytt færslunum.
- Þú átt afrit af öllum DNS-færslum, til dæmis skjámynd eða útflutta skrá. Það bjargar deginum ef eitthvað fer úrskeiðis.
- MX, SPF, DKIM og DMARC eru rétt sett upp fyrir tölvupóstinn.
- Bæði www og lénið án www virka, og annað vísar á hitt.
- Tveggja þátta auðkenning er virk á aðganginum að léninu og DNS-inu. Sá sem kemst þar inn getur tekið yfir bæði vef og póst.
Hvar er best að hafa DNS?
Það er ekkert eitt rétt svar. Margir hafa DNS hjá hýsingaraðilanum, því þá sér einn aðili um allt. Aðrir nota sérhæfða þjónustu eins og Cloudflare, sem er hröð og ókeypis í grunninn og býður líka upp á vörn og skyndiminni. Það sem skiptir mestu er að þú vitir hvar það er, hver hefur aðgang og að allar færslur séu skráðar. Ef þú skiptir um hýsingu er heldur ekkert sem segir að DNS þurfi að fylgja með.