PHP gaf í dag út öryggisuppfærslur sem laga tvo alvarlega galla. Við ákveðnar aðstæður gátu þeir leyft óinnskráðum aðila að keyra kóða á vefþjóninum. Allir WordPress-vefir keyra á PHP.
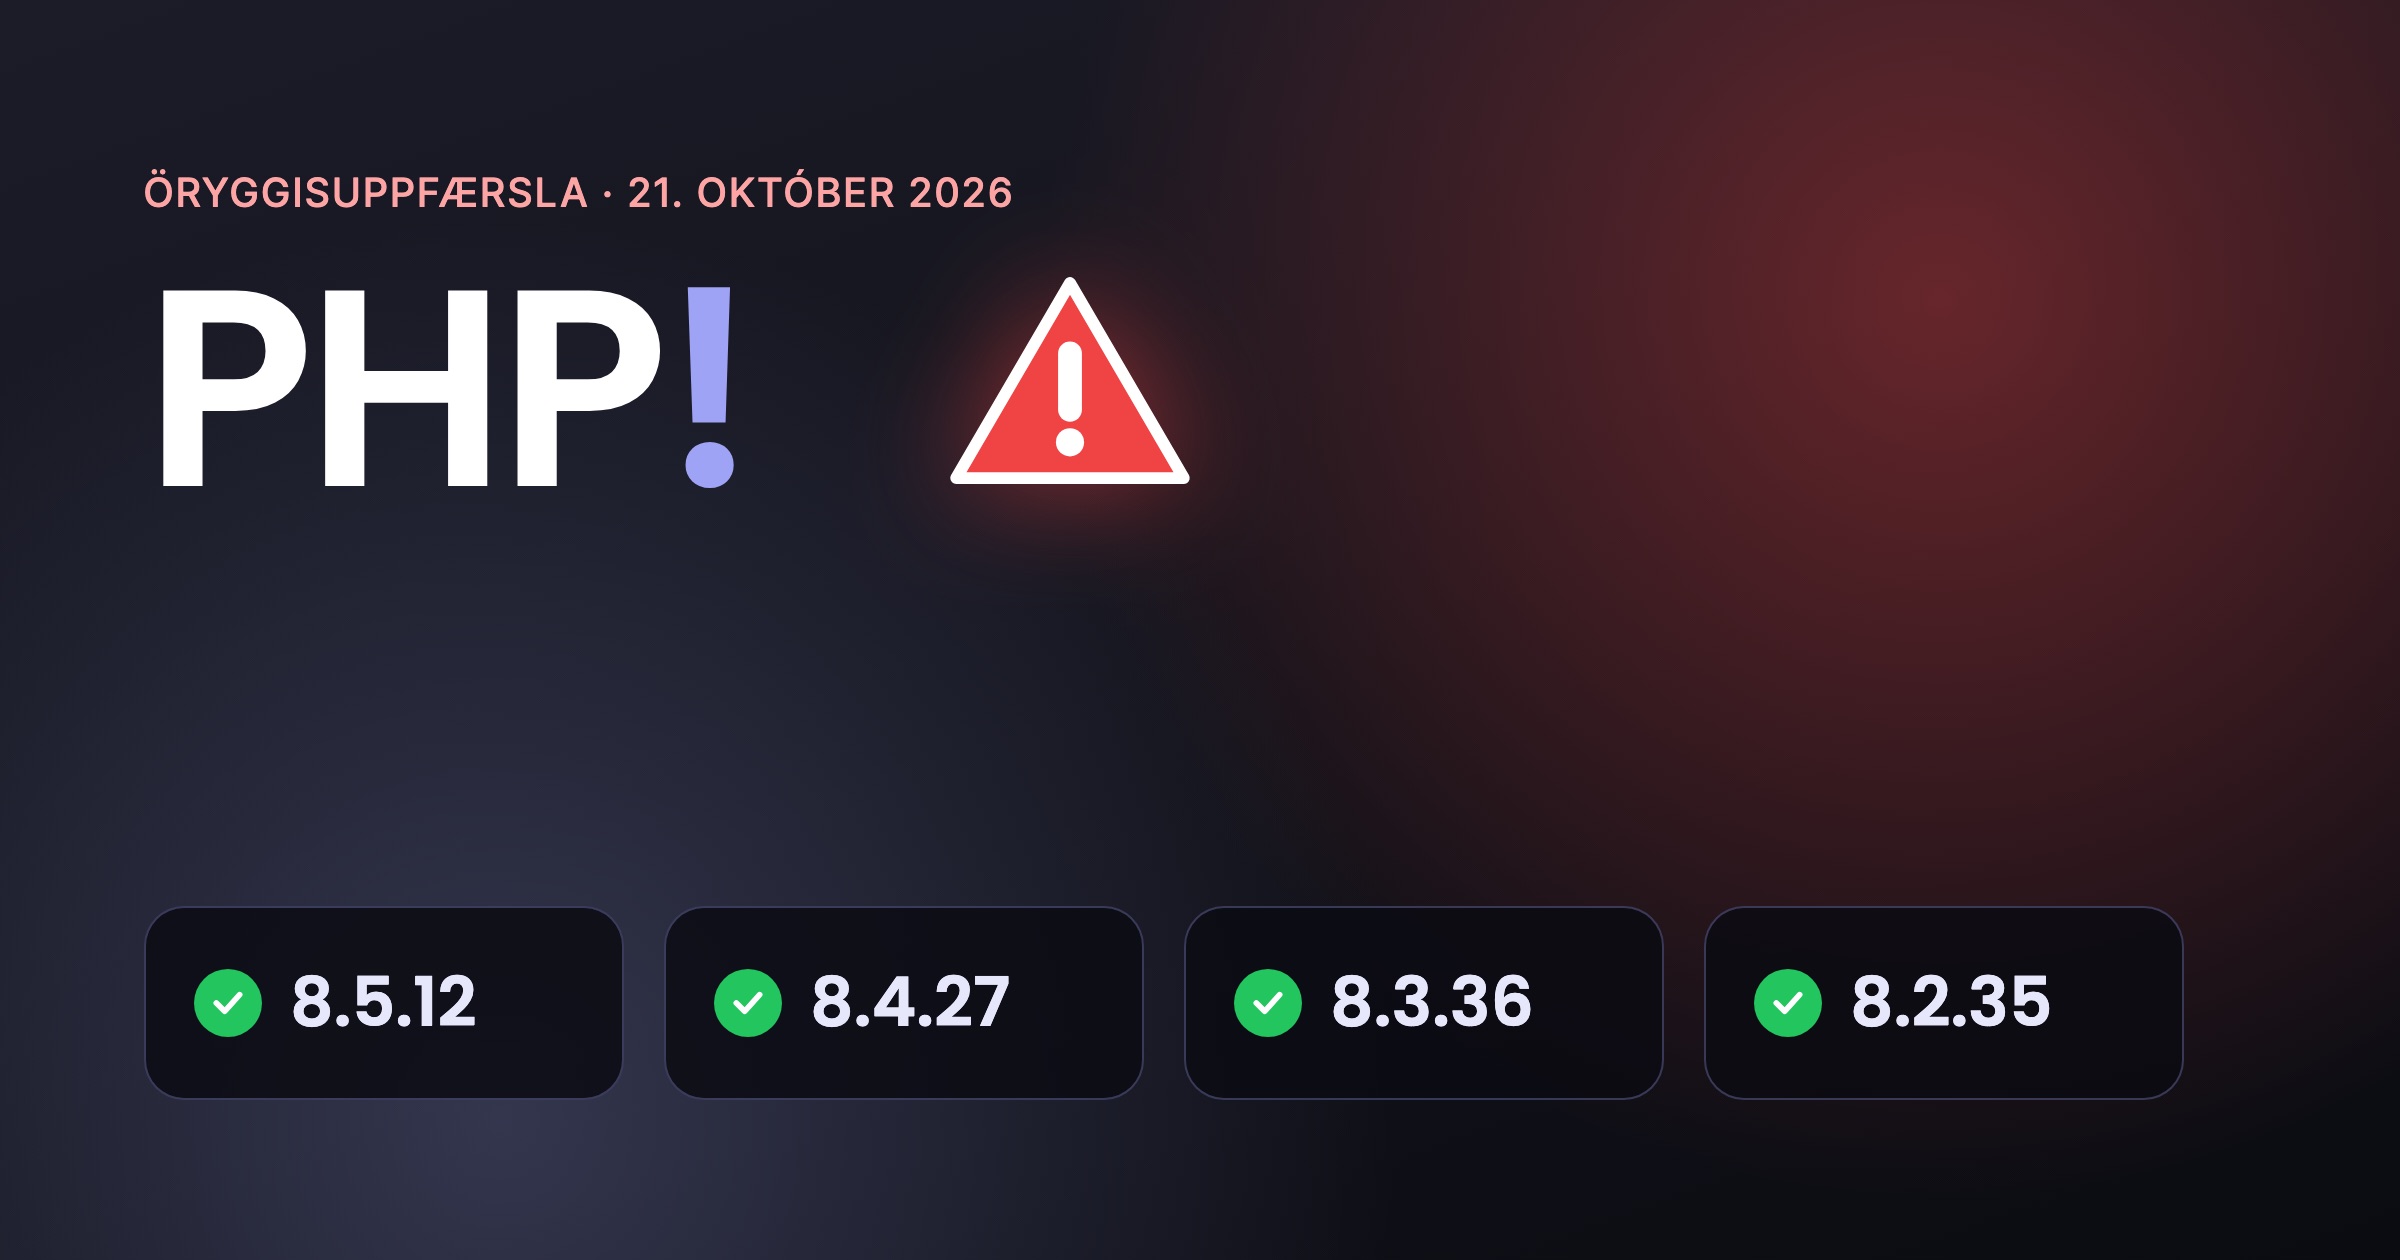
PHP-verkefnið gaf í dag, 21. október 2026, út öryggisuppfærslur sem laga tvo alvarlega galla í PHP sjálfu (CVE-2026-109618 og CVE-2026-109619). Báðir fá 9,2 af 10 í alvarleikamati PHP. Við ákveðnar aðstæður geta þeir leyft óinnskráðum aðila að keyra eigin kóða á vefþjóninum. PHP hvetur alla notendur til að uppfæra strax.
PHP er forritunarmálið sem WordPress er skrifað í, svo allir WordPress-vefir, og allar WooCommerce-verslanir, keyra á PHP. Það sama á við um mörg önnur vefkerfi.
Hvaða útgáfur laga gallana?
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
PHP 8.1 og eldri útgáfur fá ekki lengur öryggisuppfærslur og verða því áfram berskjaldaðar. Vefir á svo gömlum útgáfum þurfa að færa sig á nýrri útgáfu. Og munið að PHP 8.2 fær síðustu öryggisuppfærslurnar sínar út þetta ár, sjá PHP 8.2: öryggisstuðningi lýkur.
Rúmur þriðjungur WordPress-vefja fær enga lagfæringu
WordPress.org birtir hvaða PHP-útgáfur WordPress-vefir um allan heim keyra. Samkvæmt þeim tölum (skoðaðar 21. október 2026) keyra 36,4% WordPress-vefja á PHP 8.1 eða eldra. Þeir fá enga lagfæringu vegna þessara galla, því þær útgáfur fá ekki lengur öryggisuppfærslur.
Nokkrir punktar úr tölunum:
- PHP 7.4 er þriðja algengasta útgáfan, á 16,1% vefja, þótt hún hafi hætt að fá öryggisuppfærslur í nóvember 2022.
- Um 2% WordPress-vefja keyra enn á PHP 5, sem hætti að fá uppfærslur fyrir meira en sjö árum.
- Aðeins 3,9% keyra nýjustu útgáfuna, PHP 8.5.
- PHP 8.2 er á 23,8% vefja og fær síðustu öryggisuppfærslurnar sínar 31. desember. Þá bætist nærri fjórðungur WordPress-vefja í hóp þeirra sem eru á úreltri útgáfu.
WordPress er algengasta vefkerfið á Íslandi: samkvæmt Wisdom keyra 41,6% íslenskra vefja sem Wisdom hefur mælt og svara á WordPress. Hvaða PHP-útgáfu þeir keyra sést ekki alltaf utan frá, því margir vefþjónar fela hana, en það er ástæða fyrir hvern og einn að athuga sína útgáfu.
Hvað er að?
Í stuttu máli geta báðir gallarnir valdið því að PHP les gögn úr minni sem eru ekki lengur gild. Annar kemur upp þegar beiðni klárar minnið sem hún má nota, hinn þegar villa stöðvar beiðni á óheppilegum tíma. Árásaraðili sem kann að kalla fram þessar aðstæður getur nýtt sér það til að keyra eigin kóða.
Mesta hættan er á vefþjónum sem keyra PHP sem hluta af Apache (mod_php). Þar tókst að nýta annan gallann áður en kóði vefsins sjálfs keyrði, með sjálfgefnum stillingum. Á vefþjónum sem nota PHP-FPM hefur líka tekist að nýta gallann, en þá í gegnum kóða vefsins.
Lekið fyrir útgáfu
Útgáfan átti upphaflega að vera 22. október, en henni var flýtt um einn dag eftir að upplýsingar um gallana láku út á netið 20. október. Eitt fyrirtækjanna sem fann gallana birti fyrir mistök myndband af árás. Samkvæmt PHP Foundation höfðu engir virkir árásarkóðar fundist þegar uppfærslan kom út, en vegna lekans er rétt að gera ráð fyrir að það breytist fljótt.
Hvað þarftu að gera?
- Spurðu hýsingaraðilann hvort PHP á vefþjóninum hafi verið uppfært í eina af útgáfunum hér að ofan.
- Ef þú rekur eigin vefþjón: uppfærðu PHP-pakkann og endurræstu PHP-þjónustuna og vefþjóninn.
- Ef vefurinn keyrir á PHP 8.1 eða eldra: færðu hann á nýrri útgáfu sem fyrst. Prófaðu fyrst á afriti af vefnum.
- Athugaðu hvaða PHP-útgáfu vefurinn keyrir undir Verkfæri og Heilsa vefsins (Site Health) í stjórnborði WordPress.
ÁbendingPHP nefnir nokkrar stillingar sem draga úr hættunni, en segir skýrt að þær geri vefþjóninn ekki öruggan. Uppfærsla er eina fullnægjandi lagfæringin.
Netverslanir sérstaklega
Netverslanir geyma upplýsingar um viðskiptavini og pantanir, svo þar skiptir hraði uppfærslunnar sérstaklega miklu máli. Samkvæmt Wisdom sjást merki um WooCommerce á forsíðu 20,9% íslenskra WordPress-vefja sem Wisdom hefur skoðað. Sjá líka öryggi í WooCommerce.